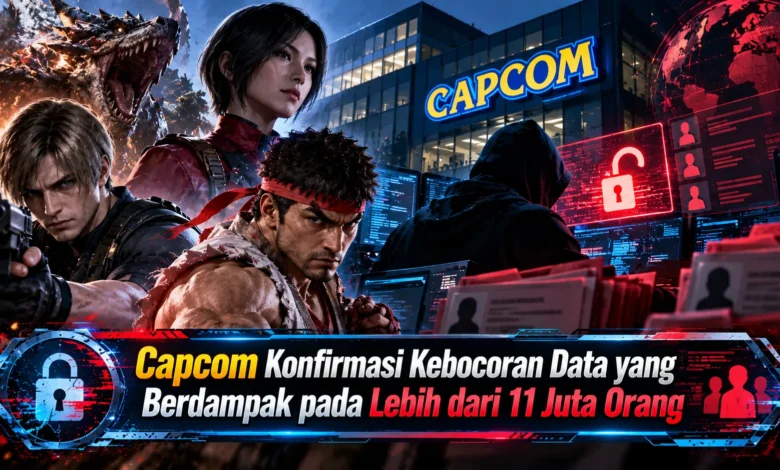
Capcom kembali menjadi sorotan industri GAME setelah mengonfirmasi insiden kebocoran data besar yang memengaruhi lebih dari 11 juta akun pengguna di seluruh dunia. Perusahaan asal Jepang tersebut mengumumkan pada 22 Oktober 2026 bahwa layanan keanggotaan CAPCOM ID mengalami akses tidak sah oleh pihak ketiga. Berdasarkan hasil penyelidikan awal, sebanyak 11.774.247 data akun terdampak, termasuk alamat email dan sejumlah informasi aktivitas pengguna. Meski perusahaan memastikan informasi kartu kredit tidak termasuk dalam kebocoran, kejadian ini tetap menimbulkan kekhawatiran mengenai keamanan data pribadi. Capcom telah mengambil tindakan darurat, melakukan investigasi, dan menyiapkan pemberitahuan kepada pengguna yang terdampak.
Capcom Mengonfirmasi Kebocoran Data Lebih dari 11 Juta Akun
Perusahaan pengembang GAME asal Jepang Capcom menyampaikan informasi mengenai insiden kebocoran data berskala besar CAPCOM ID. Menurut hasil pemeriksaan yang dipublikasikan, sebanyak 11.774.247 catatan keanggotaan termasuk dalam cakupan kebocoran secara global. Jumlah yang diumumkan memperlihatkan skala kejadian yang signifikan. Catatan pengguna yang diakses tanpa izin terdiri atas alamat surel serta beberapa data aktivitas layanan. Capcom menegaskan bahwa tindakan penanganan awal sudah diselesaikan setelah indikasi serangan berhasil diidentifikasi.
Layanan CAPCOM ID menjadi bagian dari ekosistem digital untuk menghubungkan pengguna dengan layanan web Capcom. Sistem keanggotaan tersebut berkaitan dengan fitur daring beberapa judul permainan. Mengingat cakupan penggunaannya, kejadian tersebut memunculkan kekhawatiran mengenai privasi. Namun di tengah insiden tersebut, Capcom menegaskan bahwa sistem keanggotaan tetap tersedia. Pihak pengembang turut menjelaskan bahwa seluruh GAME tetap dapat dimainkan. Informasi ini menjelaskan bahwa operasional permainan tetap berlangsung.
Rincian Data Pribadi yang Terdampak Serangan Siber Capcom
Berdasarkan hasil investigasi awal, informasi paling luas yang terpapar adalah informasi surel beserta catatan teknis. Data tambahan yang terungkap mencakup tanggal registrasi pengguna, tanggal akses terakhir, frekuensi pengguna masuk ke layanan, serta alamat IP yang tercatat saat login terbaru. Meskipun data itu berbeda dari dokumen identitas pribadi, risiko penyalahgunaannya tetap perlu diperhitungkan. Kumpulan informasi itu mungkin membantu pihak tidak bertanggung jawab menyusun serangan lanjutan apabila dikombinasikan dengan informasi lain.
Selain informasi yang terdampak secara luas, Capcom mengidentifikasi 43 akun yang memiliki data tambahan yang ikut terpapar. Informasi tambahan tersebut terdiri atas data tanggal kelahiran, jenis kelamin, negara atau wilayah, serta nama panggilan pengguna. Sebagai tambahan, sebanyak 196 akun mengalami perubahan kata sandi tanpa izin. Capcom telah mengatur ulang kata sandi pada seluruh akun dalam kelompok tersebut. Hal yang perlu dipahami, perusahaan belum menemukan bukti kebocoran kata sandi asli pengguna. Rincian kartu kredit pelanggan juga tidak masuk dalam cakupan informasi yang bocor.
Kronologi Serangan Siber terhadap Sistem CAPCOM ID
Kasus kebocoran data CAPCOM ID terdeteksi melalui aktivitas mencurigakan tanggal 19 Oktober 2026. Ketika indikasi serangan ditemukan, Capcom mendeteksi aktivitas pihak ketiga yang mencurigakan terhadap layanan keanggotaan CAPCOM ID. Menindaklanjuti temuan tersebut, Capcom melakukan tindakan pencegahan terhadap aktivitas tersebut sekaligus memulai penyelidikan mengenai penyebab serangan. Pada tanggal yang sama, tim investigasi membuktikan adanya pelanggaran akses. Respons lanjutan perusahaan mencakup pemeriksaan teknik yang digunakan pelaku serta upaya membatasi risiko lanjutan.
Memasuki tanggal 20 Oktober 2026, Capcom menyiapkan pusat koordinasi untuk merespons serangan. Satuan respons keamanan tersebut melakukan koordinasi investigasi dan mencegah perluasan dampak serangan. Informasi yang diperoleh memastikan sejumlah catatan akun telah terungkap. Memasuki hari berikutnya, perusahaan menyampaikan laporan kepada aparat penegak hukum serta Komisi Perlindungan Informasi Pribadi Jepang. Sesudah tindakan pengamanan mendesak dilakukan, Capcom mempublikasikan pengumuman pada 22 Oktober. Pada pengumuman tersebut, perusahaan memberikan rincian tentang cakupan insiden dan menyampaikan permintaan maaf.
Pengguna CAPCOM ID Perlu Mewaspadai Phishing dan Email Palsu
Meskipun informasi kartu kredit tidak bocor, ancaman penipuan digital masih harus diwaspadai. Bentuk penyalahgunaan yang patut diantisipasi adalah phishing, yakni metode memperoleh informasi dengan menyamar sebagai pihak tepercaya. Pelaku kejahatan siber berpotensi menggunakan daftar surel hasil kebocoran dengan meniru pemberitahuan perusahaan. Email penipuan tersebut dapat berisi tautan berbahaya. Dengan mempertimbangkan risiko tersebut, pengguna disarankan berhati-hati terhadap permintaan data mendadak.
Salah satu ciri pesan phishing adalah permintaan tindakan secara terburu-buru. Sebagai contoh, seseorang berpotensi mendapatkan pemberitahuan palsu mengenai keamanan login. Email mencurigakan itu perlu diverifikasi sebelum dipercaya. Sebagai langkah perlindungan, pemain perlu mengakses layanan melalui alamat yang diketik sendiri. Batasi interaksi dengan pesan yang tidak dapat diverifikasi serta jangan pernah membagikan kode verifikasi kepada pengirim yang tidak dikenal. Kebiasaan keamanan ini berguna mengurangi kemungkinan penipuan.
Upaya Capcom Memperkuat Keamanan Sistem Keanggotaan
Setelah memastikan adanya pelanggaran akses, Capcom melaksanakan sejumlah tindakan darurat untuk mengendalikan situasi. Manajemen Capcom mengonfirmasi bahwa jalur yang digunakan untuk menyerang telah ditemukan dan perbaikan keamanan telah dilaksanakan. Tidak hanya itu, seluruh 196 akun yang terdampak modifikasi login secara tidak sah telah mendapatkan reset kata sandi. Tindakan tersebut dilakukan untuk melindungi pemilik akun. Sekalipun perusahaan telah melakukan pengamanan, penyelidikan mengenai keseluruhan dampak masih berlangsung.
Pihak perusahaan turut menyediakan saluran komunikasi khusus untuk membantu pengguna memahami situasi. Pelanggan yang termasuk dalam cakupan kebocoran akan dihubungi secara bertahap. Mengingat skala insiden mencapai jutaan data, komunikasi kepada pelanggan dilakukan bertahap. Walaupun pemberitahuan sedang disiapkan, tidak menerima email belum membuktikan akun aman. Anggota platform keanggotaan tersebut sebaiknya mengikuti perkembangan informasi perusahaan. Jika menemukan aktivitas mencurigakan, gunakan pusat bantuan perusahaan.
Kesimpulan Kebocoran Data Capcom dan Pentingnya Keamanan Akun
Serangan siber terhadap layanan keanggotaan Capcom menjadi pengingat penting mengenai keamanan identitas digital dalam ekosistem permainan online. Jutaan informasi pengguna CAPCOM ID termasuk dalam cakupan kebocoran, terutama data surel serta catatan aktivitas akun. Sebagai temuan tambahan, 43 akun mengalami paparan data pribadi lebih lengkap, sedangkan 196 akun mengalami perubahan password tanpa izin. Capcom menyatakan bahwa rincian pembayaran kartu kredit tidak terpapar dan operasional gaming tidak mengalami gangguan langsung. Meski demikian, pengguna tetap perlu meningkatkan kewaspadaan dengan menjaga kerahasiaan informasi login. Bagaimana pandangan Anda mengenai upaya perlindungan akun permainan online? Silakan bagikan pendapat melalui kolom komentar.